Por qué la aplicación de DMARC es la base del éxito de la implantación de BIMI
DMARC - El guardián de BIMI
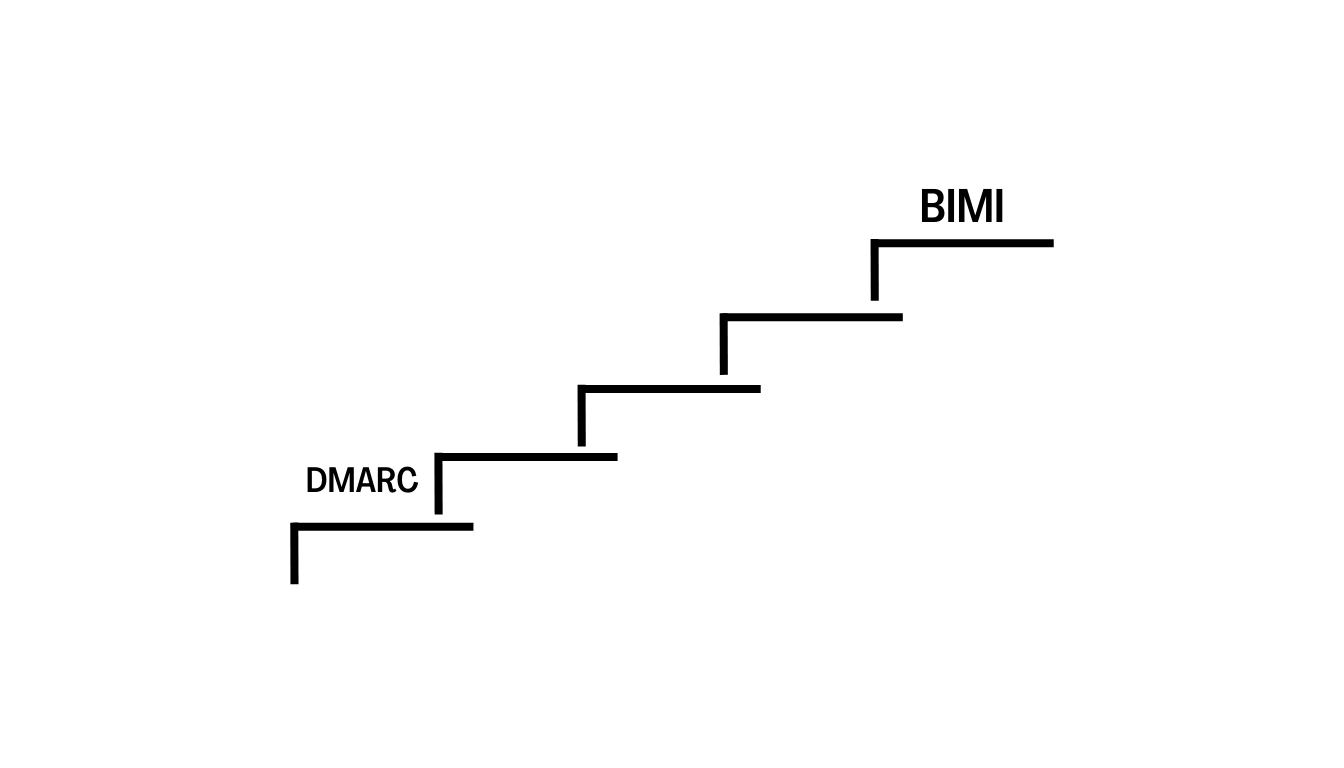
DMARC (Domain-based Message Authentication, Reporting, and Conformance) es la columna vertebral de la seguridad del correo electrónico y el requisito previo absoluto para la aplicación de BIMI (Brand Indicators for Message Identification). Sin la aplicación de DMARC, es decir, sin una política p=quarantine o p=reject, BIMI no funcionará. Esta aplicación garantiza que solo se envíen mensajes legítimos y autenticados, impidiendo que los mensajes falsos o fraudulentos lleguen a los destinatarios.
Por qué BIMI depende de la aplicación de DMARC
- Capa de autenticación: BIMI se basa en los cimientos de seguridad establecidos por DMARC. Solo los dominios con DMARC pueden mostrar el logotipo de su marca en las bandejas de entrada compatibles.
- Protección contra suplantación de identidad: Las políticas DMARC p=quarantine o p=reject impiden la entrega de correos electrónicos no autorizados, reduciendo drásticamente los riesgos de suplantación de identidad y phishing.
- Confianza y visibilidad: Los clientes de correo electrónico comprueban el cumplimiento de DMARC antes de mostrar su logotipo BIMI, lo que convierte a DMARC en el guardián de esta potente señal de confianza de marca.
Requisitos técnicos para BIMI
Para implantar correctamente BIMI, debe:
- Configuración de SPF y DKIM: Implementar la autenticación SPF y DKIM para su dominio.
- Aplicar DMARC: utilizar una política p=quarantine o p=reject, no p=none, y garantizar la alineación entre el dominio «De» y los registros de autenticación.
- Publique un registro BIMI: Añada un registro BIMI en DNS que apunte a su logotipo verificado y, cuando sea necesario, a un Verified Mark Certificate (VMC, certificado de marca verificada).
Impacto empresarial de DMARC y BIMI
- Protección de marca: DMARC bloquea los correos electrónicos fraudulentos, mientras que BIMI señala visualmente la autenticidad y la propiedad de la marca en cada bandeja de entrada.
- Confianza del cliente: Los destinatarios ganan confianza cuando ven su logotipo verificado, sabiendo que sus mensajes son auténticos y seguros.
- Reducción del riesgo: la combinación de DMARC y BIMI reduce drásticamente la posibilidad de que se produzcan ataques de phishing, suplantación de identidad y suplantación de marca.
Buenas prácticas para el éxito de DMARC y BIMI
- Audite todas las fuentes de envío: Asegúrese de que todos los remitentes legítimos están autenticados con SPF y DKIM antes de aplicar DMARC.
- Establezca DMARC en p=quarantine o p=reject: Solo estas políticas cumplen los requisitos de BIMI y bloquean el correo no autorizado.
- Supervise y ajuste: Utilice los análisis de DMARC y BIMI para realizar un seguimiento de la autenticación, controlar las amenazas y mantener el cumplimiento.
- Colaboración entre equipos: Seguridad, TI y marketing deben trabajar juntos para mantener la aplicación continua de DMARC y la visibilidad de BIMI.
¿Necesita ayuda para conseguir la aplicación de DMARC y desbloquear BIMI para su marca?
Póngase en contacto hoy mismo con nuestros expertos para obtener asesoramiento y ayuda de expertos.
Explore nuestras preguntas frecuentes sobre los requisitos técnicos de BIMI para asegurarse de que su dominio está preparado para mostrar el logotipo.
Aplicación de DMARC: El primer paso esencial para BIMI: establezca su política en p=quarantine o p=reject.
Protección de la marca: DMARC bloquea la suplantación de identidad; BIMI hace que su autenticidad sea visible en todas las bandejas de entrada.
Confianza e impacto: Solo con la aplicación de DMARC puede el logotipo de su marca convertirse en una señal de confianza en el marketing por correo electrónico.