Logotipos como credenciales de seguridad: cómo el derecho de marcas define la autenticación del correo
La seguridad del correo electrónico ya no es solo una disciplina técnica. También se está convirtiendo en una disciplina jurídica.
Durante décadas, la autenticación del correo electrónico fue puramente técnica: SPF, DKIM, DMARC.
Sin abogados. Sin marcas registradas. Sin certificados. Entonces llegó BIMI.
Y con él, el VMC: un certificado que exige:
- una marca registrada,
- en una jurisdicción reconocida,
- que coincida exactamente con el logotipo utilizado en el correo.
De repente, los equipos de seguridad del correo empezaron a hacerse preguntas como:
- «¿Está realmente registrado nuestro logotipo?»
- «¿En qué jurisdicción?»
- «¿Coincide la marca con el logotipo que usamos en marketing?»
- «¿Cuándo caduca?»
- «¿Podemos siquiera obtener un VMC con esto?»
La mayoría de las empresas no conoce las respuestas.
Y ahí está el cuello de botella.
El sistema jurídico avanza despacio; las amenazas por correo, deprisa
Una política DMARC puede implantarse en pocos días. Un registro BIMI puede publicarse en minutos.
¿Y el registro de una marca?
- de 3 a 6 meses si todo va bien,
- más tiempo si hay oposiciones,
- mucho más si hay que modificar el logotipo.
Este desajuste crea una situación curiosa: su dominio puede estar protegido hoy mismo, pero la identidad verificada de su marca en la bandeja de entrada quizá tenga que esperar a que la oficina de marcas tome una decisión.
El VMC obliga a las marcas a poner orden en su identidad
La mayoría de las empresas tiene:
- varias versiones del logotipo,
- solicitudes de marca desactualizadas,
- un uso incoherente de la marca,
- registros caducados,
- logotipos registrados solo a nivel nacional y no internacional.
El VMC exige disciplina. Para obtener la verificación, una marca necesita:
- un único logotipo oficial,
- registrado en una jurisdicción reconocida,
- que coincida exactamente con el diseño utilizado en el correo,
- con un registro válido y en vigor.
Para muchas organizaciones, es la primera vez que los equipos de marketing, jurídico y seguridad colaboran en un mismo proyecto, y se nota.
El cuello de botella de las marcas es, en realidad, algo positivo
Parece un obstáculo, y lo es, pero también es un filtro eficaz. Las marcas que:
- protegen su identidad,
- mantienen sus marcas registradas,
- invierten en autenticidad,
- se toman en serio la seguridad
…están mejor preparadas para obtener la marca de verificación. Esto eleva el listón de todo el ecosistema.
El futuro: el derecho de marcas pasa a formar parte de la estrategia de ciberseguridad
La protección de la marca ya no será solo una tarea jurídica: también formará parte de la ciberseguridad. Las empresas tendrán que:
- registrar sus marcas antes,
- mantenerlas de forma proactiva,
- alinear su identidad de marca con los registros legales,
- tratar la caducidad de una marca como un riesgo de seguridad,
- incorporar los plazos legales a sus hojas de ruta de seguridad.
Las organizaciones que lo entiendan avanzarán más rápido. Las demás podrían esperar meses por un logotipo verificado mientras los atacantes actúan en milisegundos.
Su logotipo ya forma parte de su perímetro de seguridad
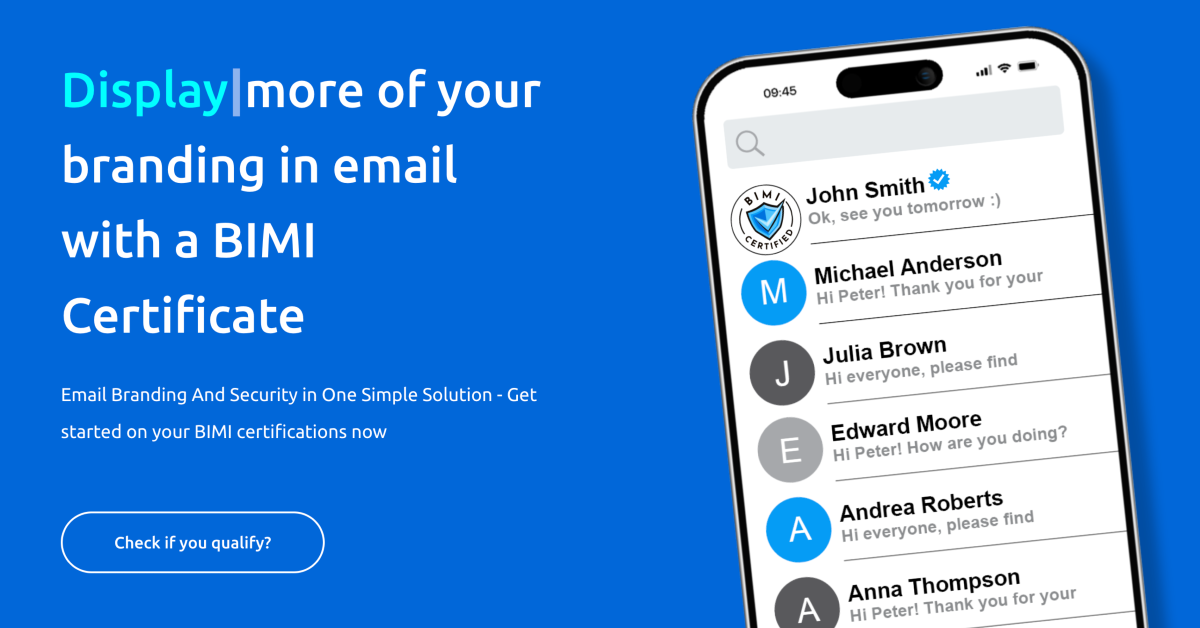
La identidad visual de una marca está ahora directamente ligada a la seguridad de su correo electrónico. Su logotipo ya no es solo un activo de marketing: también es una credencial de seguridad. Por eso, poder verificarse en la bandeja de entrada no depende solo de su equipo de TI, sino también del estado de su marca registrada (para un VMC) o de la prueba de uso del logotipo (para un CMC).